Brain vend des solutions de sensibilisation cyber et IA, entièrement en ligne. Avec votre accord, des cookies de mesure nous indiquent les pages et les produits que vous consultez : uniquement pour comprendre vos besoins, améliorer le site et mieux vous conseiller. Aucune revente de données, aucune publicité.
Vous nous aidez à mieux vous conseiller
Le site marche exactement pareil
Concrètement, ce qu’on fait
Si vous acceptez : on mesure votre parcours sur le site (pages vues, produits ouverts, chemin suivi), via notre outil interne, Google Analytics et HubSpot, pour comprendre ce que vous cherchez et mieux vous répondre.
Ce qu’on ne fait jamais : vendre vos données, vous suivre sur d’autres sites, afficher de la publicité ciblée.
Dans tous les cas : votre choix, la langue et le réglage du son restent dans votre navigateur (stockage local, jamais transmis).
Si vous réservez un créneau : la prise de RDV s’ouvre chez HubSpot, qui gère ses propres cookies sur sa page.
Le simulateur de phishing qui entraîne vos équipes aux attaques réelles, du faux e-mail au QR code piégé, dans un cadre maîtrisé qui ne capture jamais un mot de passe.
Un catalogue prêt à l’emploi
Plus de 1 300 scénarios classés par une vingtaine de familles de prétextes, filtrés par le profil de votre entreprise.
Les attaques d’aujourd’hui
Le faux e-mail, mais aussi le QR code piégé, la pièce jointe frauduleuse et la fausse page de vérification.
Un cadre maîtrisé
Mandat signé, domaine vérifié, envoi test à soi-même, et jamais aucun mot de passe capturé.
Le débrief qui compte
Qui a cliqué, qui a signalé, taux de signalement : la mesure qui fait progresser vos équipes.
La compétition cyber entièrement personnalisable : déroulé sur mesure, boss fights et classement public.
Par un simple lien (ou QR code). Ils choisissent un surnom et jouent, aucune création de compte, et en mode arcade, même le surnom devient optionnel.
Le déroulé de la partie (quels formats, combien de questions, où placer les boss), le nombre de vies, la durée du run, le mode de scoring, et jusqu’à votre propre banque de questions via Content Studio.
Oui : la carte des compétences montre où chaque équipe progresse, thème par thème, avec export. Le SSO SAML raccorde votre annuaire d’entreprise.
La borne d’arcade de sensibilisation cyber. Configurable en ligne, livrée clé en main.
Non. La borne est autonome : mode veille attractif, jeu en accès libre, leaderboard qui entretient la compétition.
Dans le configurateur 3D en ligne : choisissez un preset ou composez vos faces (texte, logo, images), partagez votre configuration par lien (à un designer si besoin), puis commandez.
L’option routeur 4G + SIM (1 an incluse) rend la borne totalement indépendante du réseau du site.
Le tarif est dégressif : 10 % de remise de 3 à 9 bornes, 20 % à partir de 10. Contactez-nous, on vous prépare un devis adapté.
Le défouloir des CISO : un seul geste, ~2 minutes, et crier dans le micro multiplie les points.
C’est d’abord un défouloir, et un aimant à conversations sur le quotidien des équipes sécurité. En événement, c’est le stand où tout le monde s’arrête.
Non. Sans micro, le jeu fonctionne à multiplicateur ×1. Avec, crier amplifie le score, jusqu’à ×3.
Environ 2 minutes : 6 scènes tirées au hasard parmi un pool de 10.
La compétition de réflexes entièrement configurable : mini-jeux chronométrés, univers cyber, IA ou mixte, mode arcade.
Cyber Cup est un quiz-arcade de connaissances ; Super Challenge teste les réflexes sous chrono, avec des vies. Les deux partagent le même moteur et se lancent par lien.
Reconnaître un contenu généré, repérer un deepfake, évaluer un prompt, vérifier une source : les réflexes IA du quotidien. L’univers mixte combine cyber et IA.
Oui : selon le réglage choisi (1, 3 ou 5 vies), chaque erreur en coûte une. C’est ce qui rend la compétition nerveuse.
Le parcours d’apprentissage cyber en carte de progression : des chapitres courts et un quiz-arcade embarqué, sans compte à créer.
Non : l’apprenant entre par un lien et un code, avec un simple e-mail et un alias. Rien à installer, rien à créer.
On avance sur une carte de progression, chapitre par chapitre : des écrans de leçon courts, un quiz-arcade embarqué et des fiches réflexes à garder sous la main.
Par l’assignation des parcours, un classement et un suivi de progression côté console.
Le simulateur de phishing qui entraîne vos équipes aux attaques réelles, du faux e-mail au QR code piégé, dans un cadre maîtrisé qui ne capture jamais un mot de passe.
Non : Super Phisher est un outil de sensibilisation. Aucun mot de passe n’est capturé, chaque campagne exige un mandat signé et un domaine vérifié, et vous pouvez vous envoyer le leurre à vous-même avant tout lancement.
Le faux e-mail, mais aussi le QR code piégé, la pièce jointe frauduleuse et la fausse page de vérification. Chaque destinataire reçoit un scénario adapté à sa langue.
Le débrief montre qui a cliqué et surtout qui a signalé l’attaque, avec le taux de signalement de vos équipes, campagne par campagne.
Le jeu narratif qui apprend la cybersécurité en jouant : dix chapitres, une carte de niveaux, sans rien installer.
Non : le jeu se joue directement dans le navigateur, sans rien installer et sans créer de compte. Un e-mail suffit pour démarrer.
Dix chapitres, du fonctionnement du cerveau face au risque aux malwares, en passant par les mots de passe, le Man-in-the-middle, l’ingénierie sociale et le phishing.
Oui, en français et en anglais, au choix dès l’entrée dans le jeu.
Comparatif
E-learning annuel, simulation de phishing, animation ponctuelle, jeu : quatre façons de sensibiliser vos équipes, ce que chacune apporte et ce que Brain ajoute.
Critère
E-learning annuel
Simulation de phishing
Animation ponctuelle
Brain
Le format
Un module en ligne à suivre, souvent une fois par an, hébergé sur le LMS.
De faux emails envoyés dans les boîtes, avec une page de rappel pour ceux qui cliquent.
Un atelier, une conférence ou un escape game, en présentiel ou en visio.
Une collection de petits outils : compétitions, mini-jeux, bot de messagerie, parcours, encyclopédie, bornes d’arcade.
Ce que vit le collaborateur
Il suit le module jusqu’au bout et valide un quiz.
Il reçoit un faux email de phishing, s’entraîne à le repérer et à le signaler ; s’il clique, il voit aussitôt un rappel pédagogique.
Il participe à un moment collectif, animé par un intervenant.
Il joue une minute ou cinq, se compare aux collègues dans un classement et recommence.
La mise en route
Intégration au LMS, inscriptions, relances de complétion.
Paramétrage de la messagerie, listes de diffusion, scénarios.
Un devis, une date, une salle ou une visio, un intervenant.
Un compte gratuit en libre-service, un lien ou un QR code à partager. Zéro install.
Le rythme
Une campagne par an, parfois par trimestre.
Des vagues d’emails au fil de l’année.
Un ou deux temps forts par an.
Des temps forts (mois de la cyber, printemps de l’IA, salon) et un fil rouge toute l’année, en petites doses.
Ce que vous mesurez
Le taux de complétion et les scores du quiz.
Le taux de clic et le taux de signalement.
La présence et la satisfaction à chaud.
La participation, la progression et la complétion, avec des exports fournis par défaut.
Les thèmes
Le programme du catalogue choisi, cyber le plus souvent.
Le phishing et ses variantes.
Le sujet de l’intervention.
Cyber et IA, activables séparément.
Les données des collaborateurs
Un compte nominatif par apprenant.
Les adresses email et les résultats de chaque campagne (clics, signalements), nominatifs ou agrégés selon le réglage.
Une feuille de présence.
En compétition et sur borne, pas de compte joueur : un surnom et un score.
Le modèle de prix
Le plus souvent une licence par utilisateur et par an.
Le plus souvent une licence par utilisateur et par an, elle aussi.
Un devis par intervention.
Des prix publics : gratuit pour tester, packs de crédits à la participation, illimité annuel sur devis.
Sur site
Rarement : le module se suit en ligne, sur poste ou sur mobile.
Pas en général : l’exercice se joue dans la messagerie, parfois par SMS ou QR code.
Oui, c’est son terrain.
Oui : une vraie borne d’arcade dans le hall, en plus du jeu en ligne.
Un complément, pas un remplaçant
Brain ne remplace ni le module obligatoire ni vos simulations de phishing : il ajoute ce qu’ils n’ont pas vocation à faire (temps forts, compétition, terrain) et apporte la trace d’un programme vivant.
Chaque outil Brain s’utilise séparément. La Plateforme Brain les réunit sous un seul programme de sensibilisation à la cybersécurité et à l’IA : le responsable du programme fixe un objectif, chaque collaborateur participe dans le format qui lui convient, et un registre de formation en garde la trace. Elle ne s’ouvre pas en libre-service : pas de compte à créer en ligne, on la met en place avec vous après un échange avec nos équipes.
Non. Le module obligatoire reste utile pour la conformité. Brain vient en complément : des temps forts, de la compétition et du terrain pour créer l’engagement, avec des exports de participation, de progression et de complétion pour en garder la trace.
Oui. Les produits ouverts à l’inscription s’essaient en libre-service, avec un compte gratuit et sans carte bancaire, et les prix sont publics. Certains produits sont déjà déployés chez des clients et sont proposés sur rendez-vous : on les met en place avec vous après un échange avec l’équipe. Un rendez-vous sert aussi pour la Plateforme Brain, une borne, un abonnement illimité ou un besoin particulier.
Tarifs
Des prix publics, hors taxes, sans devis pour l’essentiel : vous choisissez un volume, vous payez, vous lancez. Les produits ouverts à l’inscription se testent d’abord gratuitement, sans carte bancaire.
Pour commencer : gratuit
Un compte gratuit, sans carte bancaire, avec la console d’administration, qui ne consomme aucun crédit. Cyber Cup et Super Challenge offrent cinq premiers accès de test, le configurateur Brain Arcade s’essaie avec le même compte, et Super CISO Destroyer comme Deepfake Studio se jouent gratuitement, sans compte. Pour les autres produits, chaque fiche du catalogue dit comment y accéder.
Cyber Cup et Super Challenge : des packs de crédits
Un crédit, c’est une partie pour un participant. Il part à la première connexion effective du participant : s’il se reconnecte ou termine plus tard, cela reste un seul crédit. Une nouvelle partie ou une nouvelle édition consomme un nouveau crédit.
Pack
Prix HT
Remise
250 crédits
450 €
référence
500 crédits
750 €
-17 %
1 000 crédits
1 200 €
-33 %
2 000 crédits
1 900 €
-47 %
5 000 crédits
3 000 €
-67 %
10 000 crédits
4 200 €
-77 %
Valables 12 mois à compter de l’achat, utilisables sur Cyber Cup comme sur Super Challenge, avec le solde visible en temps réel dans la console.
Pas d’abonnement, pas de reconduction : quand les crédits sont épuisés, vous décidez si vous en reprenez.
Au-delà de 10 000 crédits, le tarif se fait sur devis.
Abonnement annuel illimité : sur devis
Des participations illimitées sur Cyber Cup et Super Challenge, pour toute l’organisation et toute l’année. Le prix se fixe en rendez-vous selon le nombre d’utilisateurs, le périmètre et la durée d’engagement. Engagement de 12 mois ferme, reconduction tacite, préavis de 2 mois.
Brain Arcade : une licence annuelle par borne
Vous configurez la borne en 3D, nous la fabriquons, nous la livrons et nous l’installons. Elle reste la propriété de Brain : vous payez son usage, pas son achat.
Modèle
Année 1 (HT)
Années suivantes (HT par an)
Grande borne (environ 181 cm)
7 000 €
3 500 €
Bartop (borne compacte)
5 000 €
2 500 €
L’année 1 comprend la conception, la personnalisation graphique, la fabrication, la livraison et l’installation en France métropolitaine, la licence et la maintenance. Les années suivantes comprennent la licence, les mises à jour de contenus, l’hébergement, le support et la maintenance.
Participants et parties illimités, sans aucun crédit consommé.
Engagement de 12 mois minimum par borne, reconduction tacite par périodes de 12 mois, résiliable jusqu’à 2 mois avant l’échéance.
Tarif dégressif : 10 % de remise de 3 à 9 bornes, 20 % à partir de 10. Sur devis : habillage sur mesure hors gabarits, livraison hors France métropolitaine, animation sur site.
Événementiel : sur devis
Salon, séminaire, mois de la cyber : des bornes pour quelques jours. Le prix dépend du nombre de bornes, de la durée, du lieu et de la logistique. La prestation se règle d’avance, ce qui garantit la réservation des créneaux.
Oui, 12 mois après l’achat, avec un rappel 30 jours avant l’échéance. Les crédits non consommés sont perdus : c’est la contrepartie des remises de volume. Si Brain manque à ses obligations ou supprime une fonctionnalité principale, ils sont remboursés au prorata.
Oui : dans les 14 jours suivant une commande en ligne, tant qu’aucun crédit n’a été consommé, qu’aucune partie n’a été ouverte aux participants et que la fabrication d’une borne n’a pas été lancée.
Les crédits sont payables à la commande. Les abonnements sont facturés d’avance et payables à 30 jours. Une prestation événementielle se règle avant l’événement.
Oui, pour un abonnement annuel, un volume supérieur à 10 000 crédits, un événement ou un déploiement multi-entités. La Plateforme Brain, qui réunit les outils sous un seul programme de sensibilisation, n’a pas de prix public : elle ne s’ouvre pas en libre-service, on la met en place avec vous après un échange avec nos équipes.
Pas sans accord écrit de Brain : les crédits sont rattachés à l’entité qui les a achetés.
Brain vient récupérer la borne dans les 30 jours, sauf si vous indiquez avant l’échéance que vous continuez : rien ne change alors, sauf le tarif, qui passe à celui des années suivantes.
Faites montervos équipes en cyber & IA,sans les endormir.
Brain, ce n’est pas une formation annuelle qu’on subit : c’est une collection de petits outils (mini-jeux, compétitions, bot, parcours, encyclopédie) et des temps forts qui rythment l’année. Mis bout à bout, ils forment une plateforme de culture durable.
Notre façon de faire
Des réflexes toute l’année, en petites doses.
Un outil ne change pas une culture. Une collection d’outils, jouée toute l’année et pilotée au même endroit, oui. Ça se voit des deux côtés : ceux qui jouent, et ceux qui pilotent.
Côté collaborateurs
Des expériences qui marquent
Une minute ou cinq, sur un stand ou dans la messagerie. On joue, on se compare, on recommence, et les réflexes s’ancrent.
Mini-jeux de réflexes chronométrés, thème cyber ou IA
Compétitions par lien, avec classement et leaderboard
Bornes d’arcade sur site pour vos temps forts
Micro-leçons dans Slack (Teams et Google Chat à venir)
Zéro installTout se joue dans le navigateur, par un simple lien
Sans compteCôté joueur, un surnom suffit pour entrer en partie
Côté équipe cyber
Tout se pilote au même endroit
Vous gérez l’entièreté des contenus depuis la console, et vous sortez les chiffres sans avoir à les demander à personne.
Design, contenu, personnalisation, localisation : tout est modifiable
Outils de mesure fournis par défaut, sur chaque plateforme
Exports de participation, de progression et de complétion
Thèmes cyber et IA activables séparément
DORA · NIS2Contribue à vos obligations réglementaires
AI Act · Art. 4Mesures de littératie IA obligatoires depuis 2025
Tout ce qui est ouvert se teste, tout de suite.
01
Vous ouvrez un compte
Chaque produit ouvert à l’inscription s’essaie en libre-service : vous créez votre compte sur celui qui vous intéresse, sans passer par nous. Pour les autres, la fiche indique comment y accéder.
02
Vous testez, vous lancez
Vous essayez sur une équipe, puis vous déployez. Les outils de mesure sont fournis par défaut dans chaque plateforme.
03
Vous voulez plus, on en parle
Unlimited, MSP, la Plateforme Brain, qui réunit les outils sous un seul programme, ou un besoin bien à vous : c’est le moment de nous parler de vos besoins.
Une entreprise, des besoins particuliers ? Ouvrir tous les éléments, personnaliser le contenu et le design à votre marque, déployer sur plusieurs entités. Parlez-nous de vos besoins, on construit ça avec vous.
Commencez par le catalogue : les produits ouverts s’essaient tout de suite. Et dès que vous voulez aller plus loin, on prend le relais avec vous.
Prendre RDV
Parlez-nous de vos besoins : on se cale un créneau, ou on vous recontacte.
Le plus direct
Parlez-nous de vos besoins
Une demande spéciale ? Un programme de sensibilisation à monter, une population particulière, un contexte à prendre en compte ? Réservez un créneau : on en parle de vive voix, et on regarde ensemble ce qui répond à votre besoin.
Vos enjeux : populations, secteurs, langues, échéances
Les formats qui collent : arcade, compétitions, parcours
La mesure : participation, progression, restitution
Les intégrations : Slack, SSO SAML, exports CSV et Excel
30 minutes, sans engagement, avec un membre de l’équipe.
Par écrit
Vous préférez qu’on vous recontacte ?
Laissez-nous vos coordonnées et deux mots sur votre besoin. On revient vers vous rapidement.
Le mois de la cyber, toutes les entreprises font leur campagne de sensibilisation. Faites la vôtre en mode arcade : vos équipes jouent, le classement s’affiche en direct, tout se mesure. Vous commencez gratuitement, sans engagement.
Compte gratuit, aucune carte bancaire pour commencer.
Pourquoi en mode arcade
Trois raisons de marquer le coup
Un événement prêt à lancer, qui se joue partout, et dont vous rendez compte.
01
Un événement clé en main
Zéro onboarding : vous créez la compétition, les questions sont déjà là, vous partagez un lien unique. Vos équipes jouent dans la minute.
02
En ligne ou sur site, avec des bornes
Chacun joue depuis son téléphone, où qu’il soit. Ou vous installez une vraie borne d’arcade dans le hall pour tout le mois. Les deux se combinent.
03
Un bilan à présenter
À la fin du mois, vous montrez des chiffres, pas une impression : participation, classement, progression par thème et des exports à présenter à votre comité de direction. Une trace qui contribue à vos obligations DORA et NIS2.
En option
La borne Brain Arcade, dans vos locaux
Le même jeu en mode borne : un kiosque à pseudos, sans aucune donnée personnelle, dans une vraie borne d’arcade installée chez vous pour tout le mois.
Grande borne 181 cm ou bartop
12 designs, personnalisable à vos couleurs
Kiosque à pseudos : aucune donnée personnelle sur les joueurs
Donnez-leur une raison de jouer plutôt qu’un module de plus : une compétition entre équipes, avec un classement qui s’affiche en direct. Chacun joue depuis son téléphone, sans compte à créer côté joueur.
Changez de format : des runs de quiz-arcade courts et chronométrés, des défis de réflexes, une borne d’arcade dans le hall. Le classement en direct crée l’émulation que les formations classiques n’ont pas.
Gardez vos contenus et votre e-learning, ajoutez un temps fort qui se joue : un tournoi pendant le mois, avec un classement final. Le jeu vient en complément de votre module obligatoire, il ne le remplace pas.
Avec des chiffres, pas une impression : participation, classement, progression par thème, et des exports à présenter au comité de direction. Une trace qui contribue à vos obligations DORA et NIS2.
Vous créez la compétition, les questions sont déjà là, vous partagez un lien unique : vos équipes jouent dans la minute. Pour un programme complet, un créneau de 20 minutes suffit pour caler les jeux, le calendrier et le kit de communication.
Non. Tout se joue en ligne, depuis un téléphone ou un ordinateur. La borne d’arcade est une option pour marquer le coup sur site.
Besoin d’un coup de main
On organise votre mois avec vous
Vous préférez qu’on vous propose un programme clé en main ? Laissez un email professionnel, on revient vers vous avec un plan.
Le plus rapide
Un créneau de 20 minutes
On regarde ensemble votre contexte et on cale les temps forts du mois.
Printemps de l’IA 2027La saison de la sensibilisation à l’IA
Pour les responsables IA, formation et RH
Organisonsvotre printempsde l’IA
Au printemps, les entreprises font le point sur l’IA : ce qu’on peut lui confier, ce qu’il faut vérifier, ce qu’on ne croit plus sur parole. Faites-en une saison en mode arcade : vos équipes jouent, le classement s’affiche en direct, tout se mesure. Vous commencez gratuitement, sans engagement.
Compte gratuit, aucune carte bancaire pour commencer.
Pourquoi en mode arcade
Trois façons de marquer le printemps
Une saison prête à lancer, qui se joue partout, et qui laisse une trace.
01
Une compétition IA clé en main
Vous créez votre Super Challenge en univers IA : deepfakes, prompts, données confidentielles, sources. Les mini-jeux sont déjà là, vous partagez un lien unique, vos équipes jouent dans la minute.
02
Des réflexes IA toute la saison
Chat with Jack envoie des micro-leçons dans Slack (Teams et Google Chat à venir). Cyberpedia met à disposition une encyclopédie visuelle générée par IA, à explorer à son rythme. Le printemps dure, la sensibilisation aussi.
03
L’AI Act, article 4
Depuis 2025, l’AI Act demande aux entreprises de prendre des mesures pour développer la maîtrise de l’IA de leurs équipes. Une saison de jeu y contribue et en laisse la trace : participation, progression par thème, exports.
En option
La borne Brain Arcade, dans vos locaux
Le Super Challenge en mode borne : un kiosque à pseudos, sans aucune donnée personnelle, dans une vraie borne d’arcade installée chez vous pour toute la saison.
Grande borne 181 cm ou bartop
12 designs, personnalisable à vos couleurs
Kiosque à pseudos : aucune donnée personnelle sur les joueurs
Une saison de sensibilisation à l’intelligence artificielle dans l’entreprise, sur le modèle du mois de la cyber : un temps fort où tous les collaborateurs apprennent les bons réflexes face aux deepfakes, aux prompts, aux données confidentielles et aux contenus générés. Chaque entreprise choisit ses dates au printemps.
Trois briques suffisent : une compétition Super Challenge en univers IA lancée par un simple lien, des micro-leçons Chat with Jack dans la messagerie pendant toute la saison et, pour un temps fort physique, une borne Brain Arcade dans le hall. Un compte gratuit permet de tout tester avant de décider.
Une compétition se crée en quelques minutes, sans onboarding ni bon de commande. Comptez un créneau de 20 minutes avec nous si vous voulez un programme clé en main sur toute la saison.
Lancez un Super Challenge en univers IA et partagez-le par un simple lien : vos équipes s’entraînent à comprendre l’IA, vérifier les réponses, bien prompter et repérer un deepfake. La carte des compétences suit leur progression thème par thème, et la console exporte les résultats en CSV ou XLSX. Autant d’actions que vous pouvez documenter au titre de l’article 4 de l’AI Act, qui demande de prendre des mesures pour développer la maîtrise de l’IA de vos collaborateurs. Vous testez avec un compte gratuit.
Besoin d’un coup de main
On organise votre printemps avec vous
Vous préférez qu’on vous propose un programme clé en main ? Laissez un email professionnel, on revient vers vous avec un plan.
Le plus rapide
Un créneau de 20 minutes
On regarde ensemble votre contexte et on cale les temps forts de la saison.
Le constat revient invariablement lors des réunions de sécurité : après avoir diffusé un module e-learning obligatoire de quarante-cinq minutes à l'ensemble des collaborateurs, les taux de complétion s'effondrent et les comportements à risque persistent. Imposer les mêmes vidéos génériques sur la complexité des mots de passe à un comptable, un développeur et un commercial sur le terrain génère de la lassitude plutôt qu'une vigilance active. Cette approche standardisée traite la sécurité informatique comme une corvée administrative au lieu de s'ancrer dans le quotidien opérationnel.
Pour le RSSI, le piège est double. D'un côté, une formation générique n'adresse pas les vecteurs d'attaque réels propres à chaque département, laissant subsister des failles béantes. De l'autre, concevoir des formations sur mesure à la main pour chaque direction représente un travail chronophage impossible à absorber au quotidien. Face à la sophistication des attaques ciblées, adopter un programme de sensibilisation cybersécurité sur mesure est devenu un impératif d'efficacité opérationnelle.
Pourquoi le modèle de sensibilisation générique a-t-il atteint ses limites ?#
En résumé : Le contenu indifférencié ignore les contextes métiers et lasse les collaborateurs avec des conseils théoriques inapplicables. En imposant des règles déconnectées des usages réels, il crée du désengagement et ne réduit pas les vulnérabilités humaines spécifiques à chaque poste de travail.
Le principe de la formation unique repose sur l'idée dépassée que tous les employés partagent les mêmes vulnérabilités numériques. Dans la réalité des organisations, les cybercriminels ne mènent pas les mêmes opérations contre une équipe financière et contre un pôle d'ingénierie logicielle :
Le ciblage contextuel des menaces : La direction financière fait face à des fraudes au président sophistiquées et à des attaques sur les coordonnées bancaires fournisseurs. Les ressources humaines manipulent des pièces jointes non vérifiées provenant de candidats inconnus. Les commerciaux gèrent des accès en situation de mobilité sur des réseaux Wi-Fi publics.
La saturation cognitive des équipes : Forcer un collaborateur à subir des explications techniques hors de son champ de compétence le conduit à cliquer machinalement pour valider le module sans rien retenir.
L'absence d'ancrage comportemental : La sécurité ne s'apprend pas par une théorie descendante annuelle. Sans mise en pratique immédiate dans son environnement métier, la rétention de l'information disparaît en quelques jours.
RADAR DE MATURITÉ À 5 AXES · Pourquoi un programme de sensibilisation cyber…ANSSI · NIS 2 · DORA · RGPD · ISO 27001
Architecture opérationnelle : Pourquoi un programme de sensibilisation cyber unique pour toute l'entreprise ne fonctionne plus (dispositif Cyber Journey · Brain Security).
Comment adapter le niveau et les thèmes de sensibilisation cyber aux différents profils de l'entreprise ?#
En résumé : Pour adapter les parcours sans surcharger la DSI, il faut segmenter l'audience en familles de risques, définir des priorités thématiques concrètes par métier, puis délivrer des micro-défis réguliers ajustés aux compétences et aux habitudes de travail de chaque groupe.
La personnalisation ne signifie pas créer cinquante formations distinctes à partir de zéro. Il s'agit plutôt d'adapter la trajectoire pédagogique en fonction de l'exposition réelle aux risques.
Identifier trois à quatre grands profils de risques
Plutôt qu'un découpage hiérarchique complexe, une segmentation pragmatique permet de cibler juste :
1. Les profils à forte valeur financière ou contractuelle (Finance, Achats, Direction) : Le focus doit porter sur l'ingénierie sociale avancée, la compromission d'e-mails professionnels (BEC) et la vérification des procédures de virement.
2. Les profils exposés aux flux entrants externes (RH, Support client, Ventes) : L'accent est mis sur l'ouverture de fichiers piégés, les liens de phishing ciblés et la divulgation involontaire d'informations sensibles sur les réseaux sociaux.
3. Les profils techniques (Développeurs, Administrateurs systèmes) : Les thématiques prioritaires concernent la gestion des secrets, la sécurisation des accès distants et les vulnérabilités de code.
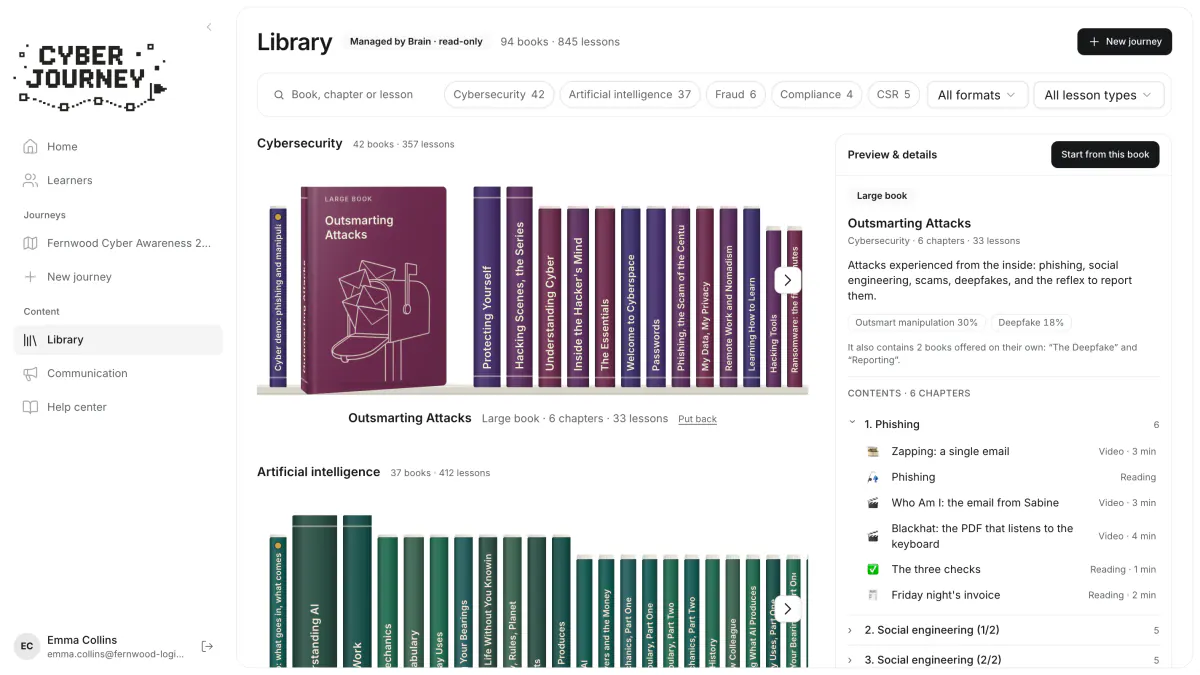
Pour orchestrer cette progression sans complexité technique, Brain Security a conçu Cyber Journey. Ce parcours progressif de sensibilisation cyber s'organise par chapitres et micro-leçons de quelques minutes, intégrant des défis d'arcade quiz pour ancrer les réflexes par la pratique plutôt que par le cours magistral.
Matrice des points de vigilance & parades : Pourquoi un programme de sensibilisation cyber unique pour toute l'entreprise ne fonctionne plus
Point critique identifié
Analyse opérationnelle & mécanisme
Section du guide
Le ciblage contextuel des menaces
La direction financière fait face à des fraudes au président sophistiquées et à des attaques sur les coordonnées bancaires fournisseurs. Les…
Pourquoi le modèle de sensibilisation générique a-t-il atteint…
Le format micro-apprentissage
Remplacer le module annuel de quarante-cinq minutes par des capsules de trois à cinq minutes réparties tout au long de l'année. Ce format s'insère…
Comment individualiser les parcours sans multiplier la charge…
La saturation cognitive des équipes
Forcer un collaborateur à subir des explications techniques hors de son champ de compétence le conduit à cliquer machinalement pour valider le module…
Pourquoi le modèle de sensibilisation générique a-t-il atteint…
La gamification pour stimuler l'adhésion
Proposer des quiz courts et interactifs transforme la contrainte en challenge. Les collaborateurs mesurent immédiatement leur progression et…
Comment individualiser les parcours sans multiplier la charge…
Comment individualiser les parcours sans multiplier la charge de travail du RSSI ?#
Le principal frein au déploiement d'un programme sur mesure réside dans la gestion administrative. Créer des contenus, suivre les inscriptions et analyser les statistiques par métier peut vite saturer une équipe de sécurité. L'enjeu consiste donc à automatiser la distribution tout en conservant une granularité fine.
Voici les leviers indispensables pour maintenir un programme agile :
Le format micro-apprentissage : Remplacer le module annuel de quarante-cinq minutes par des capsules de trois à cinq minutes réparties tout au long de l'année. Ce format s'insère naturellement dans les plannings sans perturber l'activité.
La gamification pour stimuler l'adhésion : Proposer des quiz courts et interactifs transforme la contrainte en challenge. Les collaborateurs mesurent immédiatement leur progression et visualisent leurs points de vigilance.
Le suivi centralisé des métriques utiles : Délaisser le simple taux de complétion au profit d'indicateurs comportementaux, comme la capacité à identifier un piège contextuel ou la rapidité de signalement d'une anomalie.
Grâce à une solution guidée comme Cyber Journey, déployée en collaboration avec notre équipe, le RSSI pilote des trajectoires métiers cohérentes sans avoir à produire de documentation technique sur mesure pour chaque service.
Aperçu en situation de Cyber Journey appliqué à la thématique « Pourquoi un programme de sensibilisation cyber unique pour toute l'entreprise ne fonctionne plus ».Découvrir Cyber Journey dans le catalogue →
Abandonner le format monolithique permet de réconcilier les équipes avec la cybersécurité. Lorsque le contenu résonne avec leurs outils quotidiens et leurs véritables contraintes de travail, les collaborateurs cessent de contourner les consignes et deviennent les premiers capteurs de l'entreprise face aux menaces.
Vous souhaitez moderniser votre stratégie de sensibilisation et proposer des parcours engageants et adaptés à chacun de vos métiers ? Parlez-nous de vos besoins pour découvrir comment structurer un programme pérenne et stimulant pour vos équipes.
Aller plus loin : articles liés et solutions Brain Security#
Découvrir les solutions Brain Security sur le site
Solution associée : Cyber Journey : Le parcours d’apprentissage cyber en carte de progression : des chapitres courts et un quiz-arcade embarqué, sans compte à créer.
Vos réglages cookies et l’ensemble de nos documents légaux.
Votre choix actuel :…
Si vous acceptez : on mesure votre parcours sur le site (pages vues, produits ouverts, chemin suivi), via notre outil interne, Google Analytics et HubSpot, pour comprendre ce que vous cherchez et mieux vous répondre.
Ce qu’on ne fait jamais : vendre vos données, vous suivre sur d’autres sites, afficher de la publicité ciblée.
Dans tous les cas : votre choix, la langue et le réglage du son restent dans votre navigateur (stockage local, jamais transmis).
Si vous réservez un créneau : la prise de RDV s’ouvre chez HubSpot, qui gère ses propres cookies sur sa page.